2025年10月14日にWindows 10のサポートが終了してから約1年。
現在は「まだ使えるから大丈夫」ではなく、「サポート対象外の端末をどう管理するか」が企業の重要な課題となっています。
サポート終了後もWindows 10を使い続けるリスク
2025年10月14日にWindows 10のサポートが終了してから約1年が経過しました。
サポート終了直後は、「Windows 11への移行」が大きな課題でしたが、現在は移行が完了している企業と、依然としてサポート終了後の環境を利用している企業との間で、セキュリティリスクに大きな差が生まれています。
Windows 10はサポート終了後も起動し、業務で利用することは可能です。
しかし、Microsoftからセキュリティ更新プログラムが提供されないため、新たに発見された脆弱性が修正されず、サイバー攻撃の標的となるリスクが高まります。
企業では、一部の端末だけがWindows 10のまま残っているケースも少なくありません。しかし、1台のサポート終了端末が攻撃の侵入口となり、社内ネットワーク全体へ被害が拡大する可能性があります。
また、Windows 10を使い続けることで、次のようなリスクも考えられます。
・サイバー攻撃のリスク増加
修正されない脆弱性を悪用したマルウェアやランサムウェアの標的となる可能性があります。
・情報漏えいのリスク
顧客情報や社内データが不正に取得されるおそれがあり、企業の信用低下や損害賠償につながる可能性もあります。
・ソフトウェアや周辺機器との互換性低下
新しい業務アプリケーションや周辺機器がWindows 10に対応しなくなり、業務に支障をきたす可能性があります。
・運用・管理コストの増加
Windows 10とWindows 11が混在すると、管理方法やトラブル対応が複雑になり、IT担当者の負担が大きくなります。
・取引先や顧客からの信頼への影響
セキュリティ対策は企業評価の一つです。サポートが終了したOSを使い続けていることが、情報管理体制への懸念につながる場合もあります。
サイバー攻撃に強い企業をつくるためのIT環境とは
Windows 11への移行は、単なるOSのアップデートではなく、企業のIT環境を見直す機会でもあります。「まだ使えるから」という理由でWindows 10を使い続けるのではなく、企業全体のセキュリティレベルを維持するための投資として捉えることが重要です。
サポート対象外の端末を計画的に更新するとともに、OSの更新状況やIT資産を継続的に管理し、セキュリティ対策を定期的に見直すことで、将来のサイバーリスクに強いIT環境を構築できます。
Windows 10のサポート終了を機に、多くの企業でWindows 11への移行が進みました。しかし、本当に重要なのは「Windows 11へ移行した」という事実ではなく、安全なIT環境を継続的に維持できる体制を構築することです。
古いPCを使い続けると、OSだけでなくハードウェアの老朽化によるリスクも高まります。
突然の故障による業務停止や、最新のセキュリティ機能に対応できないことによるリスクも無視できません。また、サポート対象外の端末が社内に混在すると、管理が複雑になり、更新漏れや設定ミスが発生しやすくなります。
そのため企業には、「故障してから買い替える」のではなく、「計画的に更新する」という考え方が求められます。PCを定期的に入れ替えることで、最新のセキュリティ機能を活用できるだけでなく、管理の効率化や従業員の業務効率向上にもつながります。
さらに、セキュリティ対策はPCの入れ替えだけでは十分ではありません。OSやソフトウェアの更新、多要素認証(MFA)の導入、ウイルス対策ソフトやEDRの活用、定期的なバックアップ、アクセス権限の適切な管理、社員へのセキュリティ教育など、複数の対策を組み合わせることで、より強固なセキュリティ環境を構築できます。
近年は、サイバー攻撃を「完全に防ぐ」ことは難しい時代といわれています。そのため企業には、攻撃を受けることを前提に、被害を最小限に抑え、迅速に復旧できる体制を整えることが重要です。
Windows 11への移行はゴールではなく、企業のIT環境全体を見直すスタートラインです。PCの更新計画とセキュリティ対策を一体的に考え、継続的に改善していくことが、企業の情報資産を守り、安心して事業を継続するための基盤となります。
「Windows 11へ移行したから安心」ではない
近年のサイバー攻撃は巧妙化しており、企業には多層的なセキュリティ対策が求められています。
例えば、次のような取り組みが重要です。
・OSやソフトウェアを常に最新の状態に保つ
・多要素認証(MFA)を導入する
・EDRやウイルス対策ソフトを活用する
・定期的にバックアップを取得する
・社員へのセキュリティ教育を実施する
・社内のIT資産を管理し、古い端末や未更新の端末を把握する
これらを組み合わせることで、万が一攻撃を受けても被害を最小限に抑えられる体制を整えることができます。
セキュリティを強化するなら、PCだけでなくIT環境全体を見直す
Windows 10のサポート終了は、単なるOSの更新ではなく、企業のIT環境やセキュリティ体制を見直すきっかけでもあります。
「移行できているから問題ない」「まだ使えているから大丈夫」と考えるのではなく、PCやネットワーク、バックアップ、運用ルールまで含めて点検することが重要です。
Windows 11への移行は、企業のセキュリティ対策における重要な一歩です。しかし、OSを更新しただけで十分とはいえません。近年のサイバー攻撃は手口が巧妙化しており、企業にはOSだけでなく、IT環境全体を継続的に管理・運用することが求められています。
例えば、PCやソフトウェアを最新の状態に保つことはもちろん、多要素認証(MFA)の導入や定期的なバックアップ、アクセス権限の見直し、社員へのセキュリティ教育なども重要な取り組みです。また、社内に古い端末や更新されていないソフトウェアが残っていないかを定期的に確認することも、リスク低減につながります。
Windows 11への移行はゴールではなく、企業のIT環境をより安全で効率的なものへと見直すスタートラインです。この機会に、セキュリティ対策や運用体制を含めたIT環境全体を見直し、将来のリスクに備えられる環境を整えましょう。
将来のサイバー攻撃やシステムトラブルに備えるためには、OSを最新にするだけでなく、IT環境全体を継続的に管理・改善していくことが重要です。
✅OSやソフトウェアを常に最新の状態に保つ
セキュリティ更新プログラムを適用し、脆弱性を放置しないようにします。
✅PCやIT資産を適切に管理する
社内で使用しているPCやソフトウェアを把握し、サポート終了製品や未更新の端末がないか定期的に確認します。
✅多要素認証(MFA)を導入する
ID・パスワードだけに頼らず、不正ログインのリスクを低減します。
✅バックアップ体制を整える
ランサムウェアやシステム障害に備え、定期的なバックアップと復元テストを実施します。
✅社員へのセキュリティ教育を継続する
フィッシングメールや情報漏えいへの対策など、一人ひとりのセキュリティ意識を高めることも重要です。
✅信頼できるITパートナーに相談する
自社だけで管理・運用が難しい場合は、ITベンダーや保守サービスを活用し、定期的な点検や運用支援を受けることも有効です。
「Windows 10サポート終了から約1年。企業が今取り組むべきセキュリティ対策とは」まとめ
Windows 10サポート終了から約1年が経過した今、企業に求められるのは
「サポート終了への対応」
から
「継続的なセキュリティ対策」
への意識転換です。
サイバー攻撃は日々進化しています。OSの更新をゴールとするのではなく、企業全体のIT環境を定期的に見直し、安全で安心して利用できる環境を維持していくことが、これからの企業に欠かせない取り組みといえます。
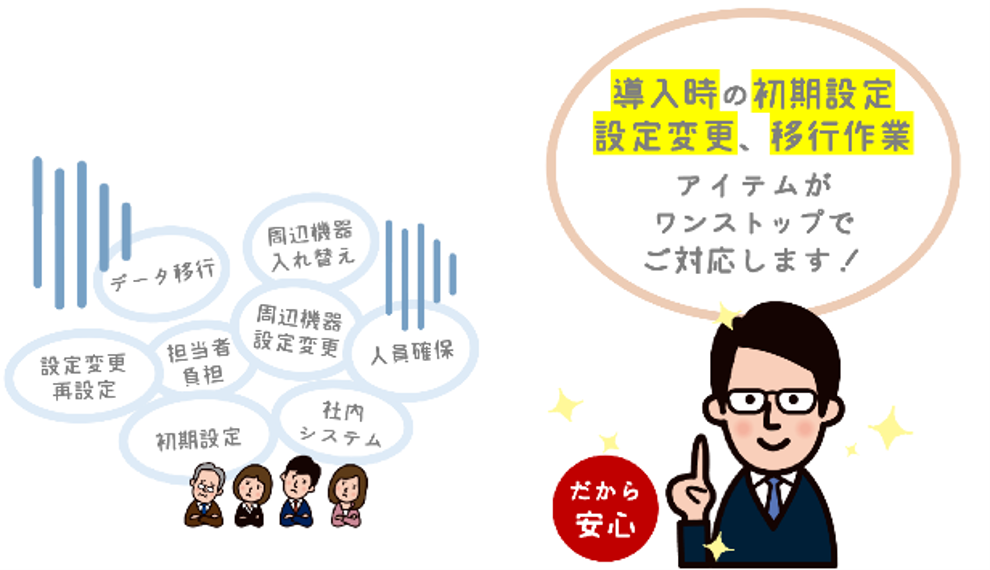
💡 初期設定や周辺機器の設定変更、データ移行など初期作業はアイテムにおまかせ!
「買い替え」というと、
「便利な新機能が使える!」
「業務効率が上がる!」
とうれしい部分が多い反面、導入時には膨大な初期作業が発生し、現場や担当者の負担が大きくなるといった問題もあります。
アイテムでパソコンの買い替えをご依頼いただいた場合、
・旧パソコンからのデータ移行(メール送受信データ、マイドキュメント)
・周辺機器の再設定(プリンタ、スキャナ、社内システム等)
といったパソコン機器の導入時に必ず発生する面倒な設定やデータ移行をすべてアイテムが行います!
買い替えのご依頼をいただいてから実際に通常業務を開始するまで、すべてアイテムがワンストップで導入支援するから手間なく安心です!
お客様はお申し込みいただくだけで、導入時の設定やデータ移行をお任せいただけます。
‣‣‣パソコンを買い替えるお客様はアイテムでおトクに!
オフィスのトータルソリューションに特化したアイテムだから、コストのかかるパソコンの買い替えもしっかりおトク。しかも導入時の面倒な作業はすべてアイテムが対応するので安心です。機器の購入から作業開始までワンストップでご提供。
オフィスや業務に関わるおトクな「モノ」と「サービス」でお客様を徹底サポートします。ぜひお客様サポート担当者まで、お気軽にご相談ください。